
MD5 Có Thật Sự Bảo Vệ Mật Khẩu Tốt Dưới Thời Đại AI và Phần Cứng Mạnh Mẽ?
Trong thời đại công nghệ số bùng nổ, khi các dòng card đồ họa khủng (GPU) và mô hình trí tuệ nhân tạo (AI) phát triển với tốc độ chóng mặt, bài toán bảo mật thông tin người dùng ngày càng trở nên sống còn đối với mọi website hay hệ thống trực tuyến.
Một câu hỏi mà nhiều lập trình viên và quản trị viên website thường thắc mắc là: Liệu thuật toán MD5 kinh điển có còn đủ sức bảo vệ mật khẩu người dùng trước sự tấn công tinh vi hiện nay, và làm thế nào để khắc phục hoặc tăng cường bảo mật nếu hệ thống vẫn đang vướng mắc vào thuật toán này? Hãy cùng phân tích chi tiết trong bài viết dưới đây.
1. Bản chất của MD5 và lý do nó thất thủ trước công nghệ hiện đại
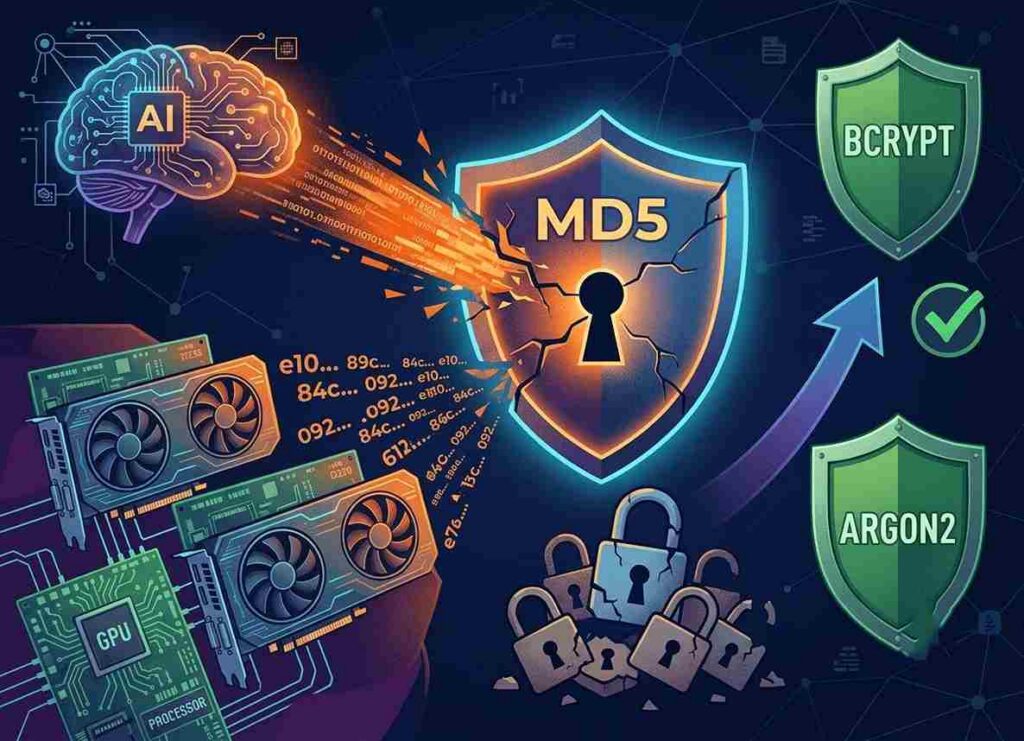
MD5 (Message-Digest algorithm 5) là thuật toán tạo hàm băm (hash) 128-bit rất phổ biến từ những thập niên trước. Ban đầu, MD5 được sinh ra để kiểm tra tính toàn vẹn của tập tin (file checksum), chứ hoàn toàn không được thiết kế để chống lại các cuộc tấn công dò mật khẩu (brute-force).
Khi áp dụng vào việc lưu trữ mật khẩu, MD5 lộ rõ những điểm yếu chí mạng:
- Tốc độ xử lý quá nhanh: Điểm mạnh khi kiểm tra file của MD5 lại là ác mộng trong bảo mật mật khẩu. Các cỗ máy trang bị GPU hiện đại có thể tính toán và thử hàng tỷ chuỗi băm MD5 chỉ trong vài giây.
- Không có cơ chế Salt tự động: Bản thân mã hash MD5 của một mật khẩu (ví dụ:
123456) luôn cho ra một kết quả duy nhất trên mọi hệ thống. Kẻ tấn công có thể dễ dàng sử dụng các bảng tra cứu sẵn (Rainbow Tables) để “dịch ngược” hàng triệu mật khẩu phổ biến một cách tức thì. - Sự tiếp sức của AI và tự động hóa: Các hệ thống dò mật khẩu hiện đại kết hợp script thông minh và AI phân tích hành vi đặt mật khẩu của con người (ngày sinh, chuỗi ký tự quen thuộc) để thu hẹp phạm vi tấn công, khiến thời gian bẻ khóa MD5 giảm xuống chỉ còn tính bằng phút.
2. Có thực sự tăng cường (harden) được bảo mật cho MD5 không?
Câu trả lời ngắn gọn là: Không thể biến MD5 thành một thuật toán an toàn tuyệt đối cho mật khẩu, vì bản chất cấu trúc toán học của nó quá nhanh và dễ bị tấn công vét cạn bằng phần cứng.
Tuy nhiên, nếu hệ thống cũ của bạn đang bắt buộc phải duy trì MD5 và chưa thể chuyển đổi ngay lập tức, bạn có thể áp dụng các kỹ thuật “chữa cháy” sau đây để nâng cao độ khó cho hacker:
- Áp dụng kỹ thuật Salting (Thêm chuỗi muối ngẫu nhiên): Thay vì băm trực tiếp
password, hãy cộng thêm một chuỗi ký tự ngẫu nhiên dài và độc nhất cho mỗi người dùng (ví dụ:md5(password + unique_salt)). Cách này vô hiệu hóa hoàn toàn các bảng Rainbow Tables vì hacker phải bẻ khóa từng tài khoản một thay vì dùng bảng chung. - Sử dụng Peppering (Thêm hạt tiêu bí mật): Kết hợp một chuỗi khóa bí mật (pepper) được lưu trữ riêng biệt ở môi trường bảo mật (như tệp cấu hình server hoặc biến môi trường) vào chuỗi trước khi băm (
md5(password + salt + pepper)). Nếu database bị rò rỉ mà không lộ pepper, hacker gần như không thể tấn công offline. - Kỹ thuật băm lặp lại (Multiple Iterations / Stretching): Thực hiện băm nhiều lần liên tiếp (ví dụ: lặp lại hàm băm hàng chục nghìn lần:
hash = md5(hash)). Việc này làm chậm tốc độ xử lý của hệ thống nhưng đồng thời làm giảm đáng kể tốc độ thử của máy tính kẻ tấn công.
Lưu ý quan trọng: Các biện pháp trên chỉ là giải pháp tạm thời trong giai đoạn chuyển giao. Bản chất cốt lõi vẫn đòi hỏi bạn phải tiến hành nâng cấp hệ thống.
3. Giải pháp cốt lõi: Thay thế MD5 bằng các thuật toán hiện đại
Cách tối ưu và an toàn nhất để bảo vệ cơ sở dữ liệu người dùng trước sự bùng nổ của AI và phần cứng là từ bỏ hoàn toàn các thuật toán cũ kỹ như MD5 hay SHA-1, chuyển sang các chuẩn băm mật khẩu chuyên dụng có tính năng “làm chậm có chủ đích” (Key Derivation Functions):
- Bcrypt: Tiêu chuẩn được áp dụng rộng rãi nhiều năm qua, cho phép tùy chỉnh độ khó (cost factor) để việc tính toán mã băm tốn nhiều tài nguyên phần cứng hơn, làm nản lòng kẻ tấn công dùng GPU dò mật khẩu.
- Argon2: Thuật toán hiện đại giành chiến thắng trong cuộc thi Password Hashing Competition, tối ưu hóa khả năng chống chịu trước cả các cuộc tấn công bằng phần cứng chuyên dụng (ASIC/GPU) lẫn tấn công bộ nhớ song song.
- PBKDF2: Một chuẩn mã hóa an toàn khác được khuyến nghị bởi các tổ chức tiêu chuẩn kỹ thuật lớn.
Lời kết
Trong bối cảnh công nghệ thông tin và AI phát triển không ngừng, việc duy trì các tiêu chuẩn mã hóa lỗi thời như MD5 giống như việc khóa cửa kính bằng một sợi dây thừng mảnh trước những tên trộm dùng búa tạ. Đã đến lúc các nhà phát triển và quản trị website rà soát lại hệ thống cơ sở dữ liệu, loại bỏ MD5 và chuyển sang Bcrypt hoặc Argon2 để đảm bảo an toàn tuyệt đối cho dữ liệu của người dùng.