
Lỗ Hổng Bảo Mật Thời Đại AI: Khi Khái Niệm “Bất Khả Xâm Nhập” Trở Thành Quá Khứ
Trong lịch sử an toàn thông tin, giới kỹ thuật từng tồn tại một niềm tin tương đối: Nếu một mã nguồn đã trải qua nhiều đợt kiểm thử (security audit), vá sạch các lỗ hổng đã biết và chạy ổn định qua nhiều năm, hệ thống đó có thể coi là “an toàn tuyệt đối”.
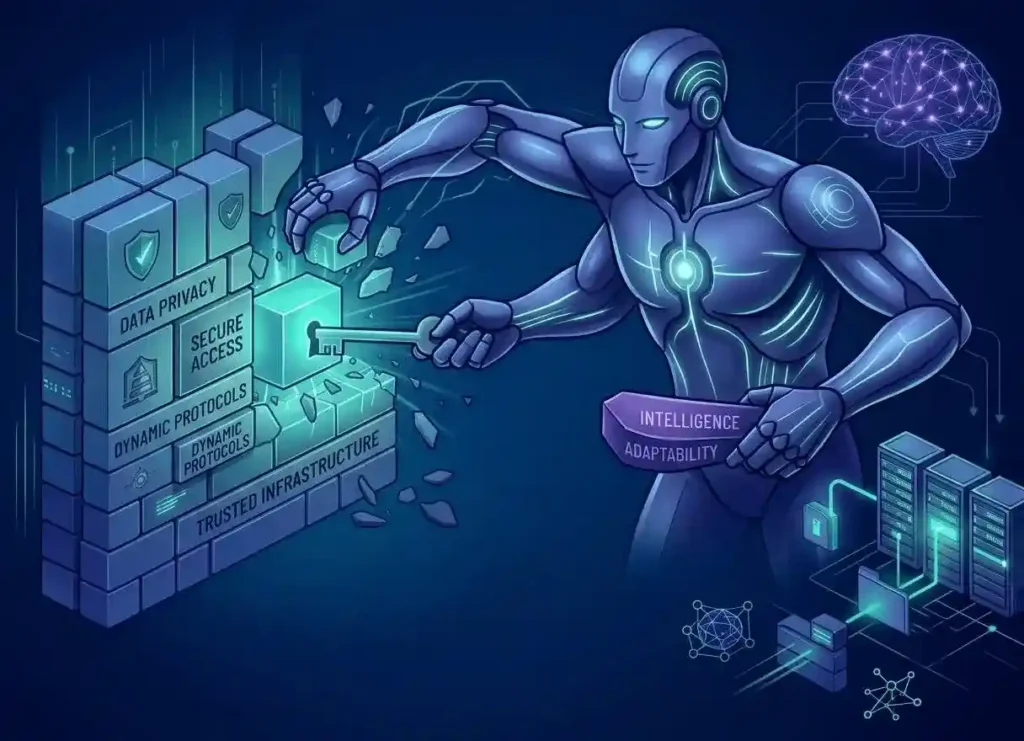
Tuy nhiên, sự trỗi dậy của Trí tuệ Nhân tạo (AI) – đặc biệt là các mô hình AI agent chuyên sâu về phân tích mã nguồn và tự động hóa khai thác – đã đập tan góc nhìn đó. Bài viết này sẽ phân tích chi tiết cơ chế khiến các tiêu chuẩn bảo mật truyền thống bị lỗi thời và những gì nhà quản trị cần làm để bảo vệ hạ tầng hiện đại.
1. Sự Dịch Chuyển Từ Audit Thủ Công Sang AI Fuzzing & Static Analysis
Trước đây, quá trình tìm kiếm lỗ hổng chưa được khai phá (Zero-Day) phụ thuộc rất lớn vào trí tuệ và kinh nghiệm của con người:
- Phương pháp cũ: Các chuyên gia bảo mật phải đọc từng hàng ngàn dòng code, chạy thử nghiệm đầu vào (fuzzing) bằng các kịch bản tự viết, và mất hàng tuần để dựng lại luồng logic nhằm phát hiện điểm yếu.
- Tác động của AI: Các công cụ quét tích hợp Large Language Models (LLM) và AI Fuzzing có khả năng phân tích ngữ nghĩa (semantic analysis) của toàn bộ bộ mã nguồn chỉ trong vài phút.
AI không chỉ tìm lỗi cú pháp đơn thuần. Nó có khả năng xâu chuỗi logic giữa nhiều module độc lập để phát hiện ra các lỗ hổng cực kỳ phức tạp mà mắt người dễ dàng bỏ qua:
- Logic Flaws (Lỗi logic nghiệp vụ): Các điểm nghẽn trong xác thực, phân quyền hoặc xử lý luồng dữ liệu giữa các API.
- Race Condition (Điều kiện tranh chấp): Các xung đột thời gian thực khi hàng ngàn yêu cầu truy cập đồng thời vào tài nguyên hệ thống.
- Buffer Overflow & Memory Leaks: Các lỗi quản lý bộ nhớ sâu bên trong các ứng dụng viết bằng C/C++ hoặc nhân Kernel.
2. Rút Ngắn “Khoảng Trống An Toàn” (Window of Exposure)
Nguồn gốc rủi ro lớn nhất hiện nay không chỉ là việc tìm thấy lỗ hổng, mà là tốc độ chuyển đổi từ lỗ hổng thành mã khai thác (Exploit Code).
So sánh giữa phương pháp truyền thống và thời đại AI:
- Phát hiện lỗ hổng (CVE): Trước đây tốn hàng tuần đến hàng tháng rà soát. Hiện nay AI phân tích tự động chỉ trong vài phút hoặc vài giờ.
- Viết mã khai thác (PoC): Trước đây đòi hỏi kỹ năng chuyên sâu của hacker Red Team. Hiện nay AI hỗ trợ sinh mã payload khai thác tự động.
- Phát tán cuộc tấn công: Trước đây thường mất 2 đến 4 tuần sau khi công bố CVE. Hiện nay bị rút ngắn chỉ còn vài giờ đến vài ngày.
Khi một lỗ hổng mới được công bố công khai, các botnet tích hợp AI sẽ lập tức quét toàn bộ không gian địa chỉ IPv4/IPv6 toàn cầu để tìm các máy chủ chưa kịp cập nhật bản vá. Nhà quản trị gần như không còn thời gian để trì hoãn việc bảo trì.
3. Sự Phá Sản Của Các Lớp Phòng Thủ Tĩnh (Static Security Controls)
Các hệ thống phòng thủ kinh điển như Tường lửa ứng dụng web (WAF dựa trên luật static rules), IDS/IPS truyền thống dựa trên dấu hiệu nhận dạng (Signatures) đang gặp thách thức lớn:
- Biến đổi Payload linh hoạt (Payload Mutation): Hacker có thể dùng AI để mã hóa, obfuscate (làm rối) hoặc thay đổi cấu trúc mã tấn công theo hàng ngàn biến thể khác nhau để qua mặt các tập luật Regex của WAF.
- Giả mạo hành vi người dùng (Behavioral Mimicking): Thay vì tạo ra các đợt bùng nổ traffic bất thường (như DDoS truyền thống), botnet AI có thể điều chỉnh tần suất yêu cầu, mô phỏng hành vi di chuyển chuột, thời gian dừng trang và dấu vết trình duyệt y hệt người dùng thật để vượt qua các lớp CAPTCHA hay Bot Management.
4. Chiến Lược Bảo Mật Cho Nhà Quản Trị Trong Kỷ Nguyên Mới
Để thích ứng với bối cảnh này, tư duy quản trị bắt buộc phải chuyển đổi từ “Xây tường thành cố định” sang “Bảo vệ và Phục hồi Liên tục” (Continuous Resilience).
A. Tối ưu hạ tầng & Che giấu bề mặt tấn công (Attack Surface)
- Ẩn IP gốc máy chủ: Luôn đưa website qua các lớp Proxy/CDN trung gian uy tín để ngăn chặn việc bị quét IP trực tiếp và hứng chịu các đợt tấn công hạ tầng Layer 3/4 và Layer 7.
- Khóa chặt các cổng giao tiếp (Ports): Chỉ mở các cổng bắt buộc (HTTP/HTTPS), đóng toàn bộ các cổng quản trị hệ thống (SSH, Database, Control Panel) hoặc giới hạn truy cập strict theo IP cố định / VPN nội bộ.
B. Duy trì phiên bản thực thi mới nhất (Patch Management)
Thường xuyên cập nhật hệ điều hành server (Debian/Ubuntu LTS), môi trường thực thi (PHP, Python, Node.js) và các thành phần mã nguồn cốt lõi. Các bản cập nhật không chỉ mang lại tính năng mới mà quan trọng nhất là chứa các bản vá cho lỗ hổng bảo mật đã bị lộ diện.
C. Cơ chế Cấu hình Tường lửa linh hoạt & Giới hạn tài nguyên
Thiết lập các quy tắc WAF nghiêm ngặt, giới hạn tốc độ truy cập (Rate Limiting) đối với các đường dẫn nhạy cảm (như trang đăng nhập, tìm kiếm, REST API). Áp dụng các giải pháp phát hiện bất thường dựa trên phân tích hành vi thời gian thực thay vì chỉ dựa vào chữ ký tĩnh.
D. Tách biệt Backup – Tấm lưới an toàn cuối cùng
Ngay cả khi hệ thống bị xâm nhập, việc duy trì một chiến lược sao lưu dữ liệu tự động (Backup) đẩy ra kho lưu trữ đám mây độc lập (sử dụng các chuẩn lưu trữ Object Storage tách biệt với máy chủ chính) sẽ giúp bạn luôn làm chủ tình hình và khôi phục website về trạng thái sạch một cách nhanh chóng nhất.
Lời Kết
AI đã biến các công cụ tấn công mạng từ “vũ khí thủ công” thành “vũ khí tự động hóa diện rộng”. Tuy nhiên, điều này không có nghĩa là phe phòng thủ hoàn toàn thất thế. Sự chủ động trong việc cập nhật phần mềm, siết chặt quy trình quản trị hạ tầng và giữ vững tư duy bảo mật chủ động chính là yếu tố quyết định sự an toàn cho hệ thống của bạn trước mọi làn sóng công nghệ.